Domain shpb.de kaufen?
Wir ziehen mit dem Projekt
shpb.de um.
Sind Sie am Kauf der Domain
shpb.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain shpb.de kaufen?
Wie werde ich IT Security?
Um in den Bereich der IT-Sicherheit einzusteigen, ist es wichtig, ein fundiertes Verständnis für Informationstechnologie zu haben. Dies kann durch ein Studium der Informatik, Cybersecurity oder eines verwandten Fachgebiets erreicht werden. Zusätzliche Zertifizierungen wie CISSP, CISM oder CompTIA Security+ können auch von Vorteil sein. Praktische Erfahrungen durch Praktika, Projekte oder Nebenjobs in der IT-Sicherheit können ebenfalls helfen, Fuß zu fassen. Networking mit anderen Fachleuten in der Branche und das Verfolgen von aktuellen Entwicklungen und Trends sind ebenfalls wichtige Schritte, um in der IT-Sicherheit erfolgreich zu sein. **
Haben Anwendungsentwickler oder IT-Security-Experten bessere Berufsaussichten?
Es ist schwierig, eine eindeutige Antwort auf diese Frage zu geben, da sowohl Anwendungsentwickler als auch IT-Security-Experten gute Berufsaussichten haben. Die Nachfrage nach Anwendungsentwicklern ist aufgrund der ständig wachsenden Digitalisierung und des Bedarfs an maßgeschneiderten Softwarelösungen hoch. Gleichzeitig steigt jedoch auch die Bedeutung der IT-Sicherheit, da Unternehmen vermehrt auf Datenschutz und Schutz vor Cyberangriffen achten. Daher können beide Berufsfelder vielversprechende Karrieremöglichkeiten bieten. **
Ähnliche Suchbegriffe für IT-Security
Top-Angebote
Produkte zum Begriff IT-Security:
-
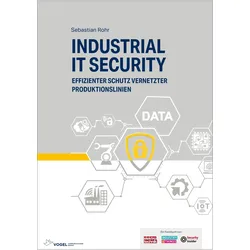
Industrial IT Security, Fachbücher von Sebastian RohrKomplexer werdende Daten- und Informationsströme in der industriellen Fertigung führen zu einer vermehrt unternehmensübergreifenden Kommunikation. Dies hat direkte Auswirkungen auf die notwendigen Schutzvorkehrungen für IT, Produktion und Produktionsdaten. Ohne ausreichende Sicherheitsmassnahmen entstehen zu hohe Risiken für Manipulation an Prozessen, Daten und Maschinen und damit für die Produktionsmittel und Produkte. Modernes Identity and Access Management (IAM) wird in Zukunft eine zentrale Rolle spielen. Das Buch fördert auf der einen Seite das notwendige Problembewusstsein für die Angreifbarkeit von Steuerungstechnik und Standard-Informationstechnologien in Industrieunternehmen. Auf der anderen Seite zeigt es Lösungswege auf, indem es potenzielle Sicherheitsrisiken bei vernetzten Steuer- und Sensorsystemen heutiger Produktionsanlagen entlang der Automatisierungspyramide erläutert. Mitarbeiter und Leiter in der Produktion, Standortleiter, Produktionsplaner und Produktentwickler sowie IT-affine Instandhalter, Inbetriebnehmer und Lieferanten von Automatisierungstechnik auf automatisierten Anlagen finden hier die wesentlichen Aspekte zu einer sicheren IT für Produktionsanlagen. Aus dem Inhalt: - Organisationsanforderungen für den Aufbau einer Industrial IT Security - Automatisierte Produktionssysteme - (IT-) Netzwerktechnik und Verzeichnisdienste in der Produktion - Sicherheit von Anwendungen und SCADA-/ICS-Komponenten - Risikomanagement und die industrielle IT-Sicherheit - Ausblick Industrie 4.0.39,80 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
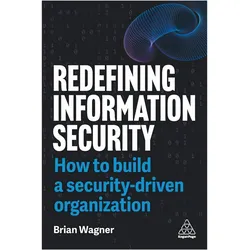
Redefining Information Security, Fachbücher von Brian Wagner"Redefining Information Security" ist ein Fachbuch, das sich an Führungskräfte im Bereich Sicherheit und Technologie richtet. Es bietet einen umfassenden Ansatz zur Schaffung einer sicherheitsorientierten Unternehmenskultur, die nicht nur den Schutz von Informationen gewährleistet, sondern auch Innovation und Wachstum fördert. In einer Zeit, in der digitale Bedrohungen und Geschäftsmodelle sich ständig weiterentwickeln, zeigt das Buch, wie Organisationen Risiken nicht nur abwehren, sondern auch aktiv nutzen können, um sich einen Wettbewerbsvorteil zu verschaffen. Es behandelt sowohl technische Aspekte der Cybersicherheit als auch die entscheidenden Faktoren wie Führung, Kommunikation und Bildung, die für eine erfolgreiche Sicherheitsstrategie unerlässlich sind. Mit einem starken Fokus auf praktische Umsetzung bietet das Buch wertvolle Werkzeuge und Strategien, um proaktive Sicherheitsmassnahmen zu implementieren und Sicherheit in die Technologie-Roadmaps zu integrieren. Durch reale Beispiele und Interviews mit Branchenführern wird verdeutlicht, wie Unternehmen Sicherheit in ihre strategische Vision einbetten und sich auf die Herausforderungen der digitalen Zukunft vorbereiten können.34,50 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Foundations of Information Security, Fachbücher von Jason AndressÜberblick über das Informationssicherheitsfeld. Behandelt zentrale Konzepte wie Vertraulichkeit, Integrität und Verfügbarkeit und geht dann auf praktische Anwendungen dieser Ideen in den Bereichen operative Sicherheit, physische Sicherheit, Netzwerksicherheit, Anwendungssicherheit und Betriebssystem-Sicherheit ein. In dieser umfassenden Umfrage zum Informationssicherheitsfeld behandelt der Bestseller-Autor Jason Andress die Grundlagen einer Vielzahl von Themen, von Authentifizierung und Autorisierung bis hin zur Wahrung der Vertraulichkeit und der Durchführung von Penetrationstests. Anhand von realen Sicherheitsvorfällen als Beispiele untersucht "Foundations of Information Security" die gängigen Anwendungen dieser Konzepte, wie Betriebssicherheit, Netzwerkdesign, das Härtung und Patchen von Betriebssystemen, die Sicherung mobiler Geräte sowie Werkzeuge zur Bewertung der Sicherheit von Hosts und Anwendungen. Sie werden auch die Grundlagen von Themen wie lernen: - Multifaktor-Authentifizierung und wie Biometrie und Hardware-Token zur Härtung des Authentifizierungsprozesses eingesetzt werden können - Die Prinzipien der modernen Kryptographie, einschliesslich symmetrischer und asymmetrischer Algorithmen, Hashes und Zertifikate - Die Gesetze und Vorschriften, die Systeme und Daten schützen - Antiviren-Tools, Firewalls und Intrusion Detection Systeme - Schwachstellen wie Pufferüberläufe und Race Conditions Eine wertvolle Ressource für angehende Sicherheitsfachleute, Netzwerkadministratoren oder jeden, der neu in diesem Bereich ist, ist "Foundations of Information Security" ein grossartiger Ausgangspunkt für Ihre Reise in das dynamische und lohnende Feld der Informationssicherheit.54,81 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Security for Storage, UserKaspersky Security for Storage – Benutzerbasierter Schutz auf Enterprise-Niveau Datenschutz wie nie zuvor: In einer Zeit, in der Unternehmensdaten zu den wertvollsten Ressourcen zählen, bietet Kaspersky Security for Storage benutzerorientierten Schutz für Ihre sensiblen Daten in Speichersystemen – leistungsstark, zuverlässig und vollständig skalierbar. Diese Lösung schützt dateibasierte Speicherinfrastrukturen vor Ransomware, Viren, Spyware und gezielten Angriffen – in Echtzeit und ohne Systemeinschränkungen. Kaspersky Security for Storage wurde für die Integration in Netzwerk-Storage-Systeme wie NetApp, EMC2, Hitachi oder IBM entwickelt. Die Lösung arbeitet im Hintergrund und prüft Dateien bei Zugriff oder Änderung – ganz ohne Verzögerung oder Beeinträchtigung Ihrer Speicherleistung. Die benutzerlizenzierte Variante ermöglicht es Unternehmen, den Zugriff auf geschützte Inhalte gezielt zu kontrollieren – individuell je nach Benutzer oder Benutzergruppe. Dank zentralem Management behalten Sie jederzeit den Überblick über Richtlinien, Statusberichte und potenzielle Bedrohungen. Leistungsmerkmale auf einen Blick Ständig verfügbare und schnelle Speichersicherheit Leistungsstarker Schutz für NAS und Dateiserver – skalierbar, effizient und nahtlos via ICAP & RPC integriert für ein reibungsloses Nutzererlebnis. Zuverlässiger und transparenter Datenschutz Flexible, skalierbare Lösung mit hoher Fehlertoleranz – schützt auch vor Ransomware, ohne die Systemleistung zu beeinträchtigen. Ihre Vorteile mit Kaspersky Security for Storage NAS-Schutz, der nie aufhört Zuverlässiger Echtzeitschutz für Speicher, einschließlich Selbstverteidigungsfunktionen für optimale Kontinuität. Anti-Ransomware für NetApp NAS Schützen Sie alle Ihre Daten und bekämpfen Sie Krypto-Malware, indem Sie das NetApp FPolicy-Integrationsprotokoll nutzen. Sicherheit für alle Dateivorgänge Die nativ integrierte Anti-Malware-Engine schützt Dateivorgänge auf Ihrem NAS und Ihren Dateiservern ständig, unabhängig vom Ursprung. Erhält die Speicherleistung Hervorragender Cybersicherheitsschutz und anerkannte Ressourceneffizienz für Ihre NAS- und Dateiserver. Die Bedrohungen Malware kann sich mit erschreckender Geschwindigkeit in einem Unternehmen verbreiten und die Interoperabilität moderner Netzwerke ausnutzen. In einer ständig wachsenden Bedrohungslandschaft kann eine einzige infizierte Datei, die unwissentlich im Speicher abgelegt wird, jeden Knoten im Netzwerk einem unmittelbaren Risiko aussetzen. Ein schwerwiegender Datenschutzverstoß könnte die gesamte Geschäftskontinuität direkt beeinträchtigen. Ineffiziente Sicherheitsprodukte, die dieselben Dateien erneut scannen, verschwenden Ihre Ressourcen. Durch die dezentrale Verwaltung haben Sie keinen vollständigen Überblick über die Datensicherung. Der Datentransfer zwischen webbasierten Ressourcen und Unternehmensspeichern kann Risiken ausgesetzt sein. Dateien, die beim Zugriff nicht gescannt werden, setzen Sie einem noch größeren Cyberrisiko aus. Cyberkriminelle können die NAS-Infrastruktur angreifen, ohne Ihre Endpunkte einzubeziehen. Unterstützte Speicherplattformen Hersteller Unterstützte Plattformen HPE • 3PAR StoreServ File Controller (File Persona 3.3.1) • 3PAR StoreServ 7000c, 8000, 9000, 20000 (File Persona 3.3.1) EMC Celerra / VNX • EMC DART 6.0.36 • Celerra Antivirus Agent (CAVA) 4.5.2.3 EMC Isilon • OneFSTM 7.0 NetApp • Data ONTAP® 7.x und 8.x (7-mode) • Clustered Data ONTAP® 8.x und 9.x IBM • System Storage N series Hitachi • HNAS 4100, 4080, 4060, 4040 • HNAS 3090, 3080 • Virtual Storage Platform G Series Dell • CompellentTM FS8600 (FluidFS 6.x) • CompellentTM FS8600 (FluidFS 5.x) Oracle • ZFS Storage Appliance Andere NAS • ICAP-konforme NAS-Systeme • RPC-konforme NAS-Systeme21,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter

-
Was ist der Gehalt im IT-Security-Bereich?
Das Gehalt im IT-Security-Bereich kann stark variieren, abhängig von Faktoren wie Erfahrung, Qualifikationen, Standort und Unternehmensgröße. In der Regel können IT-Security-Spezialisten jedoch ein überdurchschnittliches Gehalt erwarten, da ihre Fähigkeiten und Kenntnisse sehr gefragt sind und die Nachfrage nach IT-Sicherheitsexperten stetig steigt. Einsteiger können mit einem Einstiegsgehalt von etwa 40.000 bis 60.000 Euro pro Jahr rechnen, während erfahrene Fachkräfte mit mehreren Jahren Berufserfahrung oft Gehälter von 80.000 Euro oder mehr verdienen können. **
-
Wie hoch ist das Gehalt in der IT-Security-Branche?
Das Gehalt in der IT-Security-Branche kann je nach Erfahrung, Qualifikation und Unternehmensgröße variieren. In der Regel liegt das Einstiegsgehalt für IT-Security-Spezialisten zwischen 40.000 und 60.000 Euro brutto im Jahr. Mit zunehmender Berufserfahrung und Spezialisierung kann das Gehalt auf über 100.000 Euro brutto im Jahr steigen. **
-
Wie lässt sich die User-Experience durch gutes Design und intuitive Navigation auf einer Website verbessern?
Durch ein ansprechendes Design und eine übersichtliche Struktur wird die Website benutzerfreundlicher. Intuitive Navigation ermöglicht es den Nutzern, schnell und einfach zu finden, wonach sie suchen. Eine positive User-Experience führt zu höherer Zufriedenheit, längeren Verweildauern und erhöhter Conversion-Rate. **
-
Wie kann User-Experience-Design die Nutzerinteraktion auf einer Website verbessern?
User-Experience-Design kann die Nutzerinteraktion auf einer Website verbessern, indem es eine intuitive und benutzerfreundliche Navigation schafft. Durch die Gestaltung einer ansprechenden und übersichtlichen Oberfläche können Nutzer leichter finden, wonach sie suchen. Außerdem können durch gezielte Platzierung von Inhalten und Call-to-Actions die Conversion-Raten erhöht werden. **

Wie kann User-Experience-Design die Benutzerfreundlichkeit einer Website oder App verbessern?
User-Experience-Design kann die Benutzerfreundlichkeit verbessern, indem es eine intuitive Navigation und klare Struktur schafft. Durch die Berücksichtigung der Bedürfnisse und Verhaltensweisen der Nutzer kann die Usability optimiert werden. Ein ansprechendes Design und eine gute Interaktion sorgen für eine positive Erfahrung und binden die Nutzer an die Website oder App. **
Wie kann die User Experience auf einer Website durch eine benutzerfreundlichere Navigation verbessert werden?
Die User Experience auf einer Website kann durch eine benutzerfreundlichere Navigation verbessert werden, indem klare und intuitive Menüstrukturen verwendet werden. Außerdem sollten Suchfunktionen gut sichtbar platziert und einfach zu bedienen sein. Zuletzt ist es wichtig, die Navigation regelmäßig zu testen und auf Feedback der Nutzer zu reagieren, um kontinuierlich Verbesserungen vorzunehmen. **
Top-Angebote
Produkte zum Begriff IT-Security:
-
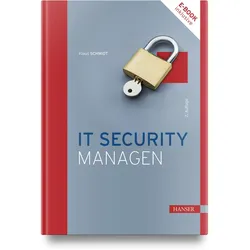
IT Security managen, Fachbücher von Klaus SchmidtDie Basis für Ihren Erfolg in der Verantwortung für das IT Security Management. Einführung in die wichtigen Themen des IT Security Managements. Hilfe für das Management der vielfältigen Anforderungen in der Praxis. Neu in der 2. Auflage: Ausführliche Darstellung des Themenblocks IT Security Policy, Management der Sicherheit von operativer Technologie (OT-Security), aktualisierte gesetzliche Regelungen, z.B. DSGVO, EU Cybersecurity Act, DDG, TTD. Ihr exklusiver Vorteil: E-Book inside beim Kauf des gedruckten Buches. IT-Sicherheit ist weit mehr als nur der Einsatz technischer Sicherheitsmassnahmen wie Firewalls oder Virenschutz. Eine beständige und wirtschaftliche Sicherheit für Ihre IT erreichen Sie nur, wenn Sie die IT-Risiken kontinuierlich managen und die IT-Sicherheit ganzheitlich betrachten, wozu neben der physischen und technischen Situation auch die Einbeziehung von personellen und organisatorischen Faktoren gehören. Dieses Praxishandbuch geht nicht nur auf die Methodik des IT Security Managements ein, so wie dies viele andere Bücher über das Thema tun, sondern widmet sich vor allem den Dingen dahinter, zum Beispiel unternehmenspolitischen Einflüssen, organisatorischen Fragestellungen oder taktischen Überlegungen. Damit beschäftigt es sich mit den Managementaspekten, mit denen Sie in der Verantwortung für das IT Security Management in Ihrer täglichen Arbeit konfrontiert werden und geht auf die Aspekte ein, die Sie berücksichtigen müssen, um in Ihrer Tätigkeit erfolgreich zu sein. Aus dem Inhalt: Stellenwert der Informationssicherheit, Risiko und Sicherheit, Entstehung und Auswirkungen von Risiken, Sicherheitsorganisation, IT Security Policy, Sicherheit definieren und vorgeben, Risiken erkennen und bewerten, Reporting, Business Continuity, Notfallmanagement, der Mensch in der Informationssicherheit, Incident Handling und IT-Forensik, IT-Sicherheit und externe Partner, rechtliche Einflüsse.69,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Industrial IT Security, Fachbücher von Sebastian RohrKomplexer werdende Daten- und Informationsströme in der industriellen Fertigung führen zu einer vermehrt unternehmensübergreifenden Kommunikation. Dies hat direkte Auswirkungen auf die notwendigen Schutzvorkehrungen für IT, Produktion und Produktionsdaten. Ohne ausreichende Sicherheitsmassnahmen entstehen zu hohe Risiken für Manipulation an Prozessen, Daten und Maschinen und damit für die Produktionsmittel und Produkte. Modernes Identity and Access Management (IAM) wird in Zukunft eine zentrale Rolle spielen. Das Buch fördert auf der einen Seite das notwendige Problembewusstsein für die Angreifbarkeit von Steuerungstechnik und Standard-Informationstechnologien in Industrieunternehmen. Auf der anderen Seite zeigt es Lösungswege auf, indem es potenzielle Sicherheitsrisiken bei vernetzten Steuer- und Sensorsystemen heutiger Produktionsanlagen entlang der Automatisierungspyramide erläutert. Mitarbeiter und Leiter in der Produktion, Standortleiter, Produktionsplaner und Produktentwickler sowie IT-affine Instandhalter, Inbetriebnehmer und Lieferanten von Automatisierungstechnik auf automatisierten Anlagen finden hier die wesentlichen Aspekte zu einer sicheren IT für Produktionsanlagen. Aus dem Inhalt: - Organisationsanforderungen für den Aufbau einer Industrial IT Security - Automatisierte Produktionssysteme - (IT-) Netzwerktechnik und Verzeichnisdienste in der Produktion - Sicherheit von Anwendungen und SCADA-/ICS-Komponenten - Risikomanagement und die industrielle IT-Sicherheit - Ausblick Industrie 4.0.39,80 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Redefining Information Security, Fachbücher von Brian Wagner"Redefining Information Security" ist ein Fachbuch, das sich an Führungskräfte im Bereich Sicherheit und Technologie richtet. Es bietet einen umfassenden Ansatz zur Schaffung einer sicherheitsorientierten Unternehmenskultur, die nicht nur den Schutz von Informationen gewährleistet, sondern auch Innovation und Wachstum fördert. In einer Zeit, in der digitale Bedrohungen und Geschäftsmodelle sich ständig weiterentwickeln, zeigt das Buch, wie Organisationen Risiken nicht nur abwehren, sondern auch aktiv nutzen können, um sich einen Wettbewerbsvorteil zu verschaffen. Es behandelt sowohl technische Aspekte der Cybersicherheit als auch die entscheidenden Faktoren wie Führung, Kommunikation und Bildung, die für eine erfolgreiche Sicherheitsstrategie unerlässlich sind. Mit einem starken Fokus auf praktische Umsetzung bietet das Buch wertvolle Werkzeuge und Strategien, um proaktive Sicherheitsmassnahmen zu implementieren und Sicherheit in die Technologie-Roadmaps zu integrieren. Durch reale Beispiele und Interviews mit Branchenführern wird verdeutlicht, wie Unternehmen Sicherheit in ihre strategische Vision einbetten und sich auf die Herausforderungen der digitalen Zukunft vorbereiten können.34,50 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie werde ich IT Security?
Um in den Bereich der IT-Sicherheit einzusteigen, ist es wichtig, ein fundiertes Verständnis für Informationstechnologie zu haben. Dies kann durch ein Studium der Informatik, Cybersecurity oder eines verwandten Fachgebiets erreicht werden. Zusätzliche Zertifizierungen wie CISSP, CISM oder CompTIA Security+ können auch von Vorteil sein. Praktische Erfahrungen durch Praktika, Projekte oder Nebenjobs in der IT-Sicherheit können ebenfalls helfen, Fuß zu fassen. Networking mit anderen Fachleuten in der Branche und das Verfolgen von aktuellen Entwicklungen und Trends sind ebenfalls wichtige Schritte, um in der IT-Sicherheit erfolgreich zu sein. **
-
Haben Anwendungsentwickler oder IT-Security-Experten bessere Berufsaussichten?
Es ist schwierig, eine eindeutige Antwort auf diese Frage zu geben, da sowohl Anwendungsentwickler als auch IT-Security-Experten gute Berufsaussichten haben. Die Nachfrage nach Anwendungsentwicklern ist aufgrund der ständig wachsenden Digitalisierung und des Bedarfs an maßgeschneiderten Softwarelösungen hoch. Gleichzeitig steigt jedoch auch die Bedeutung der IT-Sicherheit, da Unternehmen vermehrt auf Datenschutz und Schutz vor Cyberangriffen achten. Daher können beide Berufsfelder vielversprechende Karrieremöglichkeiten bieten. **
-
Was ist der Gehalt im IT-Security-Bereich?
Das Gehalt im IT-Security-Bereich kann stark variieren, abhängig von Faktoren wie Erfahrung, Qualifikationen, Standort und Unternehmensgröße. In der Regel können IT-Security-Spezialisten jedoch ein überdurchschnittliches Gehalt erwarten, da ihre Fähigkeiten und Kenntnisse sehr gefragt sind und die Nachfrage nach IT-Sicherheitsexperten stetig steigt. Einsteiger können mit einem Einstiegsgehalt von etwa 40.000 bis 60.000 Euro pro Jahr rechnen, während erfahrene Fachkräfte mit mehreren Jahren Berufserfahrung oft Gehälter von 80.000 Euro oder mehr verdienen können. **
-
Wie hoch ist das Gehalt in der IT-Security-Branche?
Das Gehalt in der IT-Security-Branche kann je nach Erfahrung, Qualifikation und Unternehmensgröße variieren. In der Regel liegt das Einstiegsgehalt für IT-Security-Spezialisten zwischen 40.000 und 60.000 Euro brutto im Jahr. Mit zunehmender Berufserfahrung und Spezialisierung kann das Gehalt auf über 100.000 Euro brutto im Jahr steigen. **
Ähnliche Suchbegriffe für IT-Security
-
Foundations of Information Security, Fachbücher von Jason AndressÜberblick über das Informationssicherheitsfeld. Behandelt zentrale Konzepte wie Vertraulichkeit, Integrität und Verfügbarkeit und geht dann auf praktische Anwendungen dieser Ideen in den Bereichen operative Sicherheit, physische Sicherheit, Netzwerksicherheit, Anwendungssicherheit und Betriebssystem-Sicherheit ein. In dieser umfassenden Umfrage zum Informationssicherheitsfeld behandelt der Bestseller-Autor Jason Andress die Grundlagen einer Vielzahl von Themen, von Authentifizierung und Autorisierung bis hin zur Wahrung der Vertraulichkeit und der Durchführung von Penetrationstests. Anhand von realen Sicherheitsvorfällen als Beispiele untersucht "Foundations of Information Security" die gängigen Anwendungen dieser Konzepte, wie Betriebssicherheit, Netzwerkdesign, das Härtung und Patchen von Betriebssystemen, die Sicherung mobiler Geräte sowie Werkzeuge zur Bewertung der Sicherheit von Hosts und Anwendungen. Sie werden auch die Grundlagen von Themen wie lernen: - Multifaktor-Authentifizierung und wie Biometrie und Hardware-Token zur Härtung des Authentifizierungsprozesses eingesetzt werden können - Die Prinzipien der modernen Kryptographie, einschliesslich symmetrischer und asymmetrischer Algorithmen, Hashes und Zertifikate - Die Gesetze und Vorschriften, die Systeme und Daten schützen - Antiviren-Tools, Firewalls und Intrusion Detection Systeme - Schwachstellen wie Pufferüberläufe und Race Conditions Eine wertvolle Ressource für angehende Sicherheitsfachleute, Netzwerkadministratoren oder jeden, der neu in diesem Bereich ist, ist "Foundations of Information Security" ein grossartiger Ausgangspunkt für Ihre Reise in das dynamische und lohnende Feld der Informationssicherheit.54,81 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Security for Storage, UserKaspersky Security for Storage – Benutzerbasierter Schutz auf Enterprise-Niveau Datenschutz wie nie zuvor: In einer Zeit, in der Unternehmensdaten zu den wertvollsten Ressourcen zählen, bietet Kaspersky Security for Storage benutzerorientierten Schutz für Ihre sensiblen Daten in Speichersystemen – leistungsstark, zuverlässig und vollständig skalierbar. Diese Lösung schützt dateibasierte Speicherinfrastrukturen vor Ransomware, Viren, Spyware und gezielten Angriffen – in Echtzeit und ohne Systemeinschränkungen. Kaspersky Security for Storage wurde für die Integration in Netzwerk-Storage-Systeme wie NetApp, EMC2, Hitachi oder IBM entwickelt. Die Lösung arbeitet im Hintergrund und prüft Dateien bei Zugriff oder Änderung – ganz ohne Verzögerung oder Beeinträchtigung Ihrer Speicherleistung. Die benutzerlizenzierte Variante ermöglicht es Unternehmen, den Zugriff auf geschützte Inhalte gezielt zu kontrollieren – individuell je nach Benutzer oder Benutzergruppe. Dank zentralem Management behalten Sie jederzeit den Überblick über Richtlinien, Statusberichte und potenzielle Bedrohungen. Leistungsmerkmale auf einen Blick Ständig verfügbare und schnelle Speichersicherheit Leistungsstarker Schutz für NAS und Dateiserver – skalierbar, effizient und nahtlos via ICAP & RPC integriert für ein reibungsloses Nutzererlebnis. Zuverlässiger und transparenter Datenschutz Flexible, skalierbare Lösung mit hoher Fehlertoleranz – schützt auch vor Ransomware, ohne die Systemleistung zu beeinträchtigen. Ihre Vorteile mit Kaspersky Security for Storage NAS-Schutz, der nie aufhört Zuverlässiger Echtzeitschutz für Speicher, einschließlich Selbstverteidigungsfunktionen für optimale Kontinuität. Anti-Ransomware für NetApp NAS Schützen Sie alle Ihre Daten und bekämpfen Sie Krypto-Malware, indem Sie das NetApp FPolicy-Integrationsprotokoll nutzen. Sicherheit für alle Dateivorgänge Die nativ integrierte Anti-Malware-Engine schützt Dateivorgänge auf Ihrem NAS und Ihren Dateiservern ständig, unabhängig vom Ursprung. Erhält die Speicherleistung Hervorragender Cybersicherheitsschutz und anerkannte Ressourceneffizienz für Ihre NAS- und Dateiserver. Die Bedrohungen Malware kann sich mit erschreckender Geschwindigkeit in einem Unternehmen verbreiten und die Interoperabilität moderner Netzwerke ausnutzen. In einer ständig wachsenden Bedrohungslandschaft kann eine einzige infizierte Datei, die unwissentlich im Speicher abgelegt wird, jeden Knoten im Netzwerk einem unmittelbaren Risiko aussetzen. Ein schwerwiegender Datenschutzverstoß könnte die gesamte Geschäftskontinuität direkt beeinträchtigen. Ineffiziente Sicherheitsprodukte, die dieselben Dateien erneut scannen, verschwenden Ihre Ressourcen. Durch die dezentrale Verwaltung haben Sie keinen vollständigen Überblick über die Datensicherung. Der Datentransfer zwischen webbasierten Ressourcen und Unternehmensspeichern kann Risiken ausgesetzt sein. Dateien, die beim Zugriff nicht gescannt werden, setzen Sie einem noch größeren Cyberrisiko aus. Cyberkriminelle können die NAS-Infrastruktur angreifen, ohne Ihre Endpunkte einzubeziehen. Unterstützte Speicherplattformen Hersteller Unterstützte Plattformen HPE • 3PAR StoreServ File Controller (File Persona 3.3.1) • 3PAR StoreServ 7000c, 8000, 9000, 20000 (File Persona 3.3.1) EMC Celerra / VNX • EMC DART 6.0.36 • Celerra Antivirus Agent (CAVA) 4.5.2.3 EMC Isilon • OneFSTM 7.0 NetApp • Data ONTAP® 7.x und 8.x (7-mode) • Clustered Data ONTAP® 8.x und 9.x IBM • System Storage N series Hitachi • HNAS 4100, 4080, 4060, 4040 • HNAS 3090, 3080 • Virtual Storage Platform G Series Dell • CompellentTM FS8600 (FluidFS 6.x) • CompellentTM FS8600 (FluidFS 5.x) Oracle • ZFS Storage Appliance Andere NAS • ICAP-konforme NAS-Systeme • RPC-konforme NAS-Systeme21,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Schmidt, Klaus: IT Security managenIT Security managen , - Die Basis für Ihren Erfolg in der Verantwortung ür das IT Security Management - Einführung in die wichtigen Themen des IT Security Managements - Hilfe für das Management der vielfältigen Anforderungen in der Praxis - Neu in der 2. Auflage: Ausführliche Darstellung des Themenblocks IT Security Policy, Management der Sicherheit von operativer Technologie (OT-Security), Aktualisierte gesetzliche Regelungen, z.B. DSGVO, EU Cybersecurity Act, DDG, TTD - Ihr exklusiver Vorteil: E-Book inside beim Kauf des gedruckten Buches IT-Sicherheit ist weit mehr als nur der Einsatz technischer Sicherheitsmaßnahmen wie Firewalls oder Virenschutz. Eine beständige und wirtschaftliche Sicherheit für Ihre IT erreichen Sie nur, wenn Sie die IT-Risiken kontinuierlich managen und die ITSicherheit ganzheitlich betrachten, wozu neben der physischen und technischen Situation auch die Einbeziehung von personellen und organisatorischen Faktoren gehören. Dieses Praxishandbuch geht nicht nur auf die Methodik des IT Security Managements ein, so wie dies viele andere Bücher über das Thema tun, sondern widmet sich vor allem den Dingen dahinter, zum Beispiel unternehmenspolitischen Einflüssen, organisatorischen Fragestellungen oder taktischen Überlegungen. Damit beschäftigt es sich mit den Managementaspekten, mit denen Sie in der Verantwortung für das IT Security Management in Ihrer täglichen Arbeit konfrontiert werden und geht auf die Aspekte ein, die Sie berücksichtigen müssen, um in Ihrer Tätigkeit erfolgreich zu sein. AUS DEM INHALT // Stellenwert der Informationssicherheit/Risiko und Sicherheit/Entstehung und Auswirkungen von Risiken/Sicherheitsorganisation/IT Security Policy/ Sicherheit definieren und vorgeben/Risiken erkennen und bewerten/Reporting/Business Continuity/Notfallmanagement/Der Mensch in der Informationssicherheit/Incident Handling und IT-Forensik/IT-Sicherheit und externe Partner/Rechtliche Einflüsse , Luft- & Hydraulikfederung > Sportfederung , Auflage: 2., überarbeitete Auflage, Erscheinungsjahr: 20240412, Inhalt/Anzahl: 1, Inhalt/Anzahl: 1, Autoren: Schmidt, Klaus, Auflage: 24002, Auflage/Ausgabe: 2., überarbeitete Auflage, Seitenzahl/Blattzahl: 358, Keyword: IT-Risikomanagement; IT-Security; IT-Sicherheit; IT-Sicherheitsmanager; Security; Sicherheit, Fachschema: Wirtschaft / Wirtschaftsmathematik~Wirtschaftsmathematik~Wirtschaftsrechnen~EDV / Theorie / Recht~Recht (EDV)~Datensicherheit / Netz~Internet / Protokolle, Sicherheit, Technik~Informatik, Fachkategorie: Rechtliche Fragen der IT~IT-Zertifizierung~Netzwerksicherheit~Netzwerkstandards und Netzwerkprotokolle~Informatik, Warengruppe: HC/Informatik, Sender’s product category: BUNDLE, Länge: 245, Breite: 179, Höhe: 26, Gewicht: 820, Produktform: Gebunden, Genre: Mathematik/Naturwissenschaften/Technik/Medizin,69,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Berlin, Amanda: IT-Security - Der praktische LeitfadenIT-Security - Der praktische Leitfaden , Von Asset Management bis Penetrationstests , Sport-Gewindefahrwerk > Sportfederung , Erscheinungsjahr: 20250630, Autoren: Berlin, Amanda~Brotherston, Lee~Reyor, William F., Übersetzung: Lichtenberg, Kathrin, Seitenzahl/Blattzahl: 368, Keyword: Cyberbedrohungen; Disaster Recovery; IDS; IPS; ISMS; ISO 27001; IT-Sicherheit; Incident Response; Informationssicherheit; Informationssicherheitsmanagementsystem; Intrusion Detection System; Netzwerksicherheit; Pentrationstests; Schwachstellenmanagement, Fachschema: Datensicherheit~Datensicherung~Sicherheit / Datensicherheit~Hacker (EDV), Fachkategorie: Computernetzwerke und maschinelle Kommunikation, Warengruppe: HC/Datenkommunikation/Netze/Mailboxen, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 240, Breite: 165, Höhe: 26, Gewicht: 828, Produktform: Klappenbroschur,39,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie lässt sich die User-Experience durch gutes Design und intuitive Navigation auf einer Website verbessern?
Durch ein ansprechendes Design und eine übersichtliche Struktur wird die Website benutzerfreundlicher. Intuitive Navigation ermöglicht es den Nutzern, schnell und einfach zu finden, wonach sie suchen. Eine positive User-Experience führt zu höherer Zufriedenheit, längeren Verweildauern und erhöhter Conversion-Rate. **
-
Wie kann User-Experience-Design die Nutzerinteraktion auf einer Website verbessern?
User-Experience-Design kann die Nutzerinteraktion auf einer Website verbessern, indem es eine intuitive und benutzerfreundliche Navigation schafft. Durch die Gestaltung einer ansprechenden und übersichtlichen Oberfläche können Nutzer leichter finden, wonach sie suchen. Außerdem können durch gezielte Platzierung von Inhalten und Call-to-Actions die Conversion-Raten erhöht werden. **
-
Wie kann User-Experience-Design die Benutzerfreundlichkeit einer Website oder App verbessern?
User-Experience-Design kann die Benutzerfreundlichkeit verbessern, indem es eine intuitive Navigation und klare Struktur schafft. Durch die Berücksichtigung der Bedürfnisse und Verhaltensweisen der Nutzer kann die Usability optimiert werden. Ein ansprechendes Design und eine gute Interaktion sorgen für eine positive Erfahrung und binden die Nutzer an die Website oder App. **
-
Wie kann die User Experience auf einer Website durch eine benutzerfreundlichere Navigation verbessert werden?
Die User Experience auf einer Website kann durch eine benutzerfreundlichere Navigation verbessert werden, indem klare und intuitive Menüstrukturen verwendet werden. Außerdem sollten Suchfunktionen gut sichtbar platziert und einfach zu bedienen sein. Zuletzt ist es wichtig, die Navigation regelmäßig zu testen und auf Feedback der Nutzer zu reagieren, um kontinuierlich Verbesserungen vorzunehmen. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.